OSINT, AI & social engineering
Wat AI in één minuut over jou te weten kan komen
Artificiële intelligentie vindt geen nieuwe vorm van toezicht uit: ze zet verspreide openbare sporen om in een bruikbaar profiel en verlaagt zo de kosten van een gerichte aanval. Dit is wat er verandert — en hoe je het initiatief terugneemt.
 Jeremy Kraft · 11 min leestijd
In dit artikel
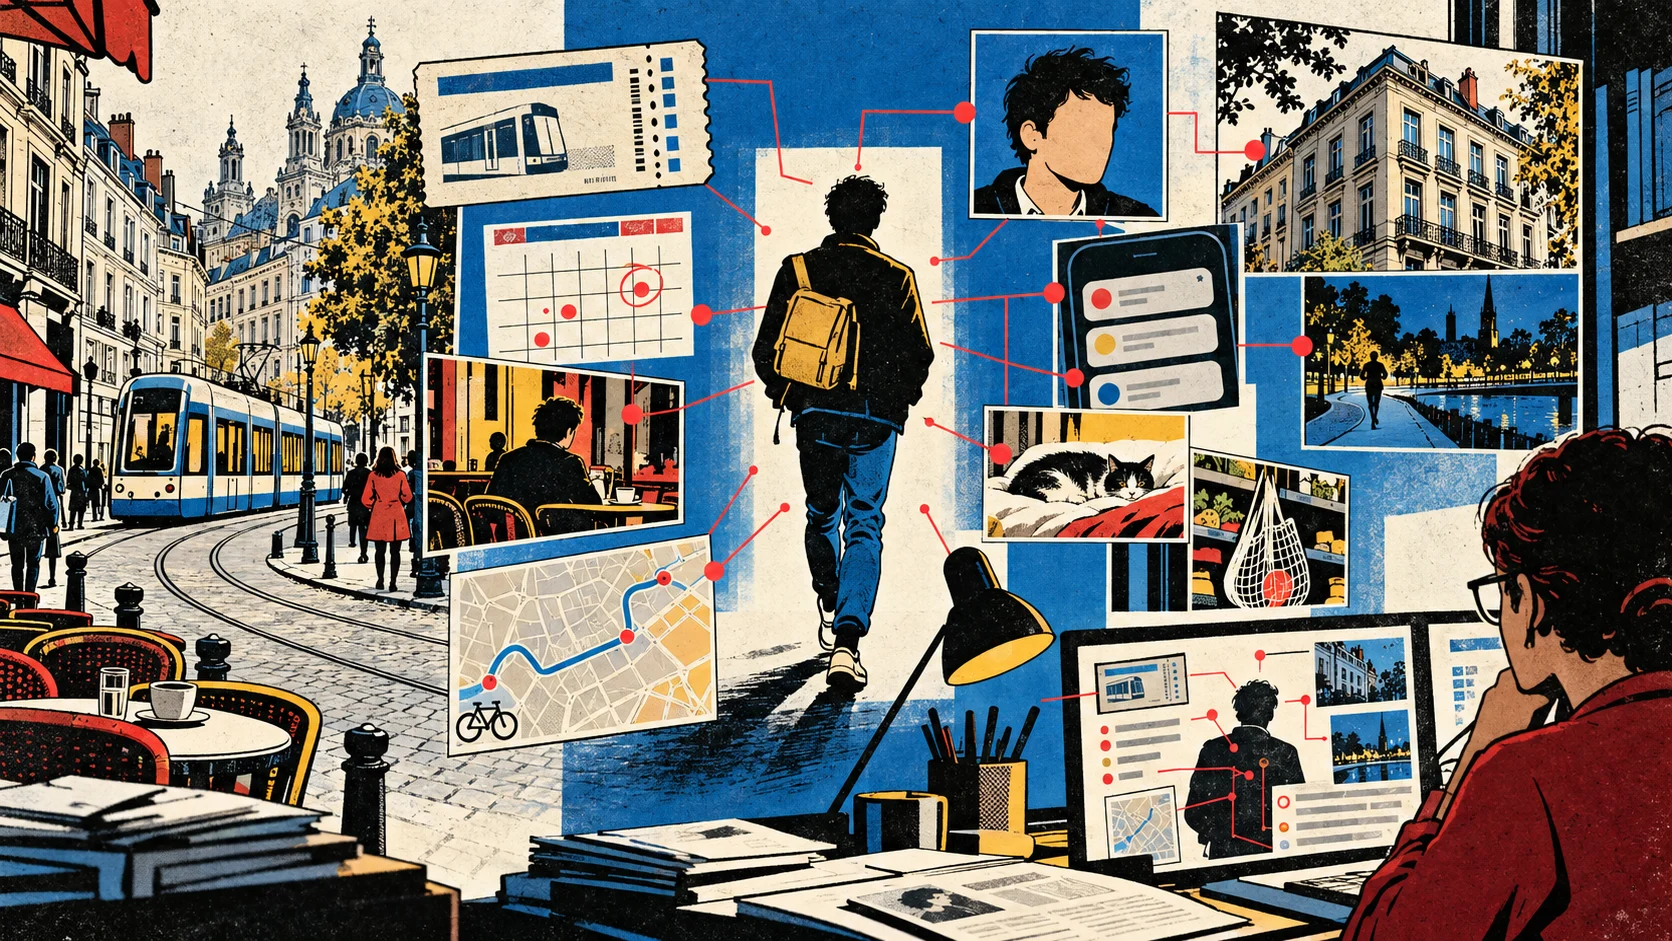
Tot voor kort vergde het opstellen van een digitaal portret van een onbekende methode, talenkennis, geduld en een goed geheugen. Je moest een oude gebruikersnaam opzoeken, foto's vergelijken, archieven lezen, een tijdlijn reconstrueren en toeval onderscheiden van een echt verband. Dat werk is niet verdwenen. Maar een deel van de kostprijs is net ingestort.
Een AI die met het web verbonden is, kan nu zoekopdrachten in meerdere talen voorstellen, jaren aan berichten samenvatten, gebruikersnamen met elkaar in verband brengen, details uit een afbeelding halen en een berg resultaten omzetten in een samenhangend verhaal. Ze beschikt niet noodzakelijk over een geheime databank over ieder van ons. Haar kracht komt eerder voort uit het vermogen om heel snel samen te brengen wat al zichtbaar was, maar te verspreid om op te vallen.
Dat is een belangrijke kentering. Het risico is niet langer voorbehouden aan publieke figuren of aan onderzoeken met een flink budget. Een e-mailadres, een hergebruikte gebruikersnaam, enkele foto's en een professioneel profiel kunnen volstaan om een zoektocht op gang te brengen. AI maakt OSINT niet onfeilbaar; ze maakt het industrieel inzetbaar.
De machine ontdekt je leven niet: ze verkort de leestijd
OSINT — inlichtingen uit open bronnen — bestaat er niet in een account te kraken of een systeem binnen te dringen. Het benut toegankelijke informatie: websites, registers, sociale netwerken, artikels, openbare documenten, kaarten, afbeeldingen, video's en metadata. De menselijke onderzoeker blijft beter in het begrijpen van een dubbelzinnige situatie, het beoordelen van een bron en het aanvoelen van wat niet klopt. De machine blinkt daarentegen uit in herhaling.
Ze kan een naam herformuleren, spellingsvarianten testen, een zoekopdracht vertalen, dezelfde interesses op meerdere platformen opmerken, datums ordenen en sporen voorstellen. De beslissende verandering zit minder in een mysterieus vermogen dan in de compressie van het werk: tientallen microtaken die vroeger handmatig gebeurden, worden nu in één gesprek aan elkaar gekoppeld.
Die automatisering verandert ook de schaal. Een heel gerichte zoektocht kostte tijd en bleef dus voorbehouden aan doelwitten die belangrijk werden geacht. Wanneer ze goedkoop wordt, kan ze voor honderden of duizenden mensen worden herhaald. Het profiel hoeft niet eens perfect te zijn. Voor een fraudeur volstaat het vaak dat het genoeg ware details bevat om het volgende bericht geloofwaardig te maken.
Een e-mailadres kan het begin van een scenario zijn
Een studie die op USENIX Security 2025 werd voorgesteld testte agenten die vanuit één enkel e-mailadres openbare informatie over de eigenaar konden opzoeken en daarna een aangepast lokaas konden maken. Het meest verontrustende is niet de literaire kwaliteit van het resultaat, maar de automatische opeenvolging van zoeken, een voorwendsel kiezen en personaliseren.
In 2026 mat een experiment met 7.700 deelnemers dat effect op grotere schaal. Berichten die door taalmodellen werden gepersonaliseerd, verdrievoudigden bijna het klikpercentage in vergelijking met generieke campagnes. De onderzoekers schatten de kosten van de personalisatie op ongeveer drie dollarcent per ontvanger.
Dat cijfer verandert de economie van phishing. De aanvaller hoeft niet langer te kiezen tussen een industrieel, weinig geloofwaardig bericht en een dure ambachtelijke operatie. Hij kan een deel van beide automatiseren: het bereik van het eerste en de precisie van het tweede.
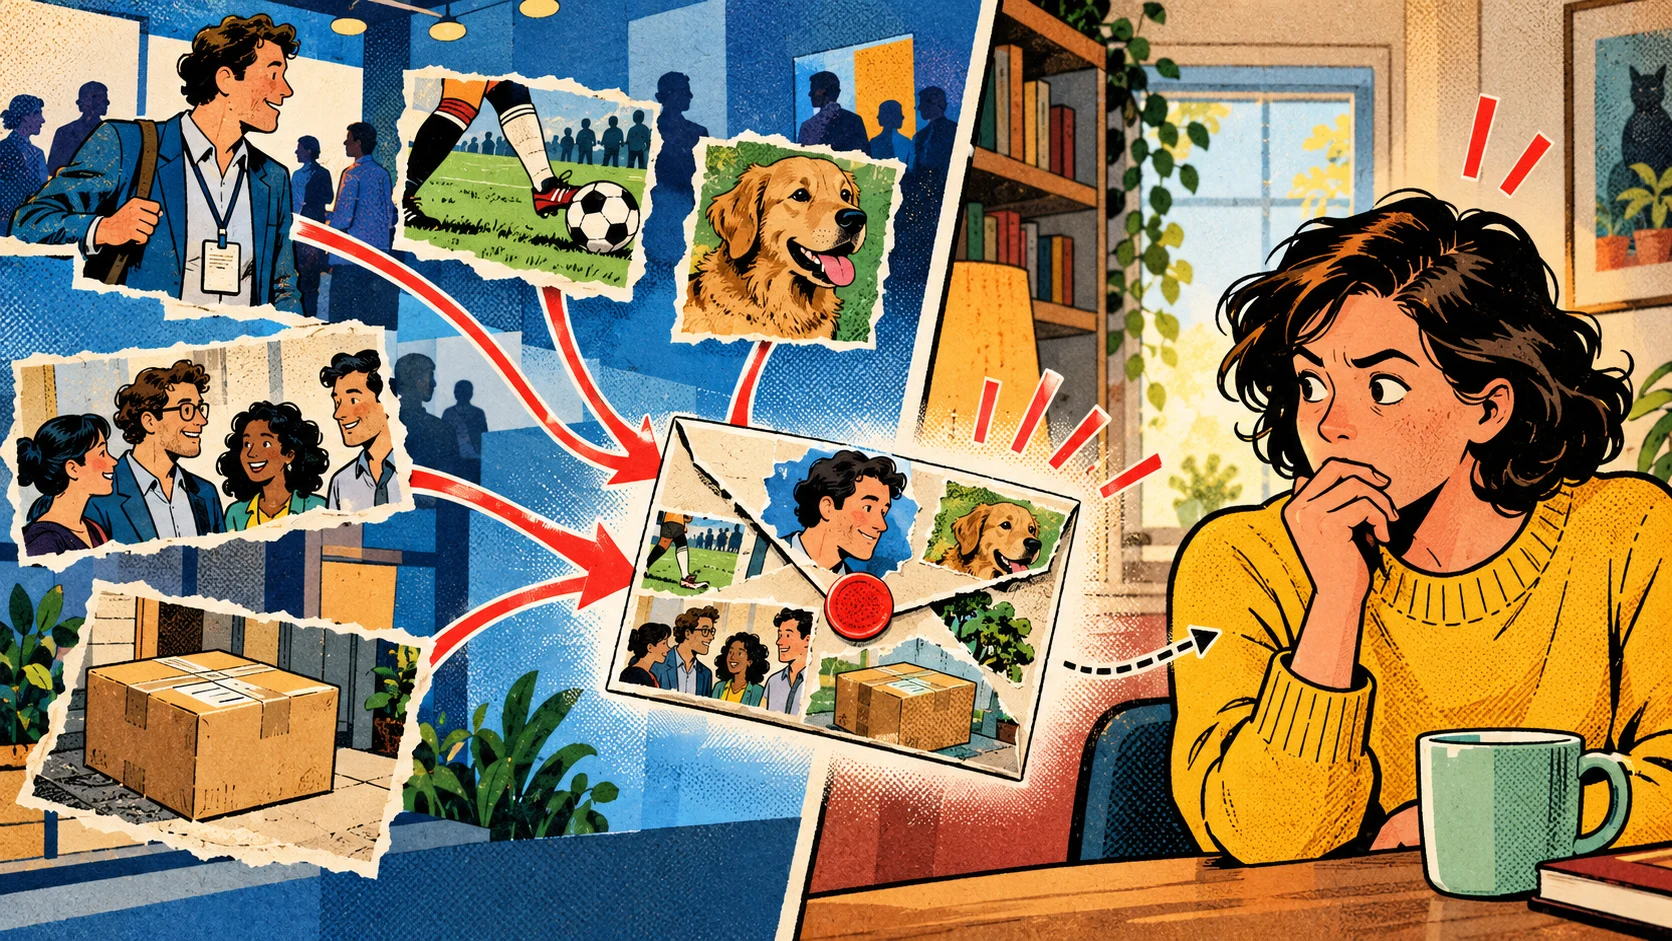
Het bericht kan verwijzen naar het thema van een conferentie die de persoon bijwoonde, de naam van een collega, een hobby, een verplaatsing of de dienst die hij of zij werkelijk gebruikt. Geen van die elementen is per se geheim. Samen wekken ze toch een indruk van legitimiteit: ‘iemand die dit weet, moet wel de juiste persoon zijn’. Dat is precies de fout waarop wordt gemikt.
Een banale foto kan als kaart werken
Geolocatie illustreert die verandering nog beter. Een afbeelding hoeft geen beroemd monument te tonen om aanwijzingen te bevatten. De vorm van een raam, de kleur van een nummerplaat, de baksteen van een gevel, wegmarkeringen, tramkabels, begroeiing, schaduw of het model van een container kunnen de mogelijke zone stap voor stap verkleinen.
Onderzoek zoals LLMGeo toonde aan dat multimodale modellen zulke signalen kunnen combineren op beelden die in verschillende landen werden genomen. De tool wordt zo een generalist die in één analyse kennis van architectuur, plantkunde, vervoer, klimaat en bewegwijzering kan inzetten die zelden allemaal tegelijk bij één mens aanwezig is.

Er is echter een valkuil die je moet vermijden: een gedetailleerde uitleg is geen bewijs. De GeoRC-benchmark die op ACL 2026 werd gepubliceerd stelt vast dat sommige grote modellen met menselijke experts wedijveren om een land of regio voor te stellen, maar nog steeds aanwijzingen verzinnen om hun antwoord te rechtvaardigen — een onbestaand opschrift, verkeerd geïdentificeerde infrastructuur of een denkbeeldige plant.
Een hypothese over een locatie moet dus een hypothese blijven tot ze door onafhankelijke bronnen is bevestigd. In professioneel gebruik moet elke aanwijzing waarneembaar, gedocumenteerd en reproduceerbaar zijn. Zonder die discipline levert AI geen inlichtingen op, maar een overtuigend verhaal.
Een vals dossier is soms even gevaarlijk als een echt
De automatische synthese voegt nog een zwakte toe. Door gebruikersnamen, tijdstippen of relaties met elkaar te verbinden, kan het model een echt patroon blootleggen. Het kan ook twee mensen met dezelfde naam samenvoegen, een foto aan de verkeerde account toeschrijven of een correlatie in een zekerheid veranderen.
Voor de geviseerde persoon is de fout niet noodzakelijk geruststellend. Een dossier met 80 % juiste feiten en 20 % verzinsels kan volstaan om een fraude, een pestcampagne, een aanwervingsbeslissing of een beschuldiging te sturen. Hoe vlotter de presentatie, hoe groter het risico dat de lezer vergeet dat de tekst bronnen van ongelijke kwaliteit samenvat.
Je moet dus drie lagen onderscheiden: wat rechtstreeks wordt waargenomen, wat wordt gecontroleerd en wat alleen wordt afgeleid. Een ernstig systeem vermeldt zijn bronnen, bewaart tegenstrijdigheden en drukt onzekerheid uit. Een chatbot voor het grote publiek heeft daarentegen de neiging de gaten glad te strijken om een aangenaam leesbaar antwoord te geven.
Hetzelfde instrument dient onderzoek en aanval
Een journalist kan die mogelijkheden gebruiken om de oorsprong van een afbeelding te achterhalen. Een beveiligingsteam kan de publieke blootstelling van zijn organisatie in kaart brengen. Iemand kan zijn eigen voetafdruk doorlichten. Dezelfde functies kunnen dienen om identiteitsfraude voor te bereiden, een routine op te sporen of het voorwendsel voor een frauduleus bericht te kiezen.
Het verschil ligt in de toestemming, het doel, de proportionaliteit en de omgang met de gegevens — niet in het instrument. Daarom kunnen de beveiligingen die in modellen zijn ingebouwd het probleem niet alleen oplossen. Een ogenschijnlijk onschuldige vraag kan deel uitmaken van een legitiem onderzoek of van een vijandige operatie; een weigering kan soms de professional blokkeren zonder een actor tegen te houden die over een ander model of een gespecialiseerde dienst beschikt.
Het Britse National Cyber Security Centre meent dat AI nu al de verkenning van slachtoffers, social engineering en de snelle verwerking van gestolen gegevens verbetert. Het verwacht vooral een toename van de doeltreffendheid en het volume van bestaande technieken, eerder dan het plotse opduiken van een volledig nieuwe aanval. Europol komt tot dezelfde vaststelling: generatieve modellen maken oplichting beter afgestemd op de culturele context en de persoonlijke informatie van het doelwit.
Met andere woorden: het meest nabije gevaar is geen alwetende superintelligentie. Het is een oude vorm van fraude die aandachtiger, beter geschreven en veel goedkoper is geworden.
Je eigen digitale spiegelbeeld doorlichten
Je blootstelling verkleinen begint met een inventaris, niet met paniek. Het doel is niet te verdwijnen — een onrealistische belofte — maar te begrijpen welke stukjes kunnen worden samengevoegd.
- Zoek naar je naam, de varianten ervan, je gebruikelijke gebruikersnamen en de e-mailadressen die je publiek gebruikt. Doe dat in de relevante talen en alfabetten, indien mogelijk zonder aangemeld te zijn.
- Bekijk de resultaten als een onbekende: kun je er woonplaats, werk, omgeving, tijdstippen, verplaatsingen, hobby's of periodes van afwezigheid mee verbinden?
- Controleer originele foto's voordat je ze publiceert. De achtergrond, een weerspiegeling, een nummerplaat, een badge, een pakje of het uitzicht vanuit een raam kunnen veelzeggender zijn dan het hoofdonderwerp. Verwijder locatiemetadata wanneer ze niet nuttig zijn.
- Gebruik niet overal dezelfde gebruikersnaam en hetzelfde e-mailadres. Professioneel, administratief, commercieel en publiek gebruik scheiden, beperkt automatische koppelingen.
- Sluit oude accounts, corrigeer verouderde profielen en vraag de verwijdering van informatie die geen reden meer heeft om openbaar te zijn.
In België en de Europese Unie is het recht op gegevenswissing niet absoluut, maar het biedt concrete hefbomen. De Gegevensbeschermingsautoriteit legt de-indexering uit en raadt aan eerst de uitgever of bron te contacteren, en daarna de zoekmachine. Een de-indexering verwijdert de oorspronkelijke inhoud niet altijd, maar vermindert wel de zichtbaarheid ervan bij een zoekopdracht op je naam.
Het loont om die doorlichting te herhalen. Een verwijderd resultaat kan gekopieerd zijn, een platform kan zijn instellingen wijzigen en een nieuw datalek kan elementen verbinden die tot dan toe gescheiden waren. De beveiliging van je digitale identiteit is onderhoud, geen eenmalige grote schoonmaak.
Een bericht niet langer beoordelen op zijn grammatica
Grove fouten zijn geen betrouwbare filter meer. Een frauduleus bericht kan perfect geschreven zijn, aangepast aan de taal van de ontvanger en verrijkt met juiste details. De goede vraag is dus niet langer ‘ziet dit bericht er professioneel uit?’, maar ‘werd dit verzoek verwacht en kan ik het elders controleren?’.
Een dringend verzoek om een betaling, een document, een code of een aanmelding moet worden gecontroleerd via een kanaal dat je al kent: de officiële app, een opgeslagen nummer of een afzonderlijk gesprek. Antwoord niet op het bericht om te vragen of het echt is en gebruik niet het nummer dat erin staat. Voor gevoelige verzoeken tussen naasten of collega's kan een offline afgesproken codewoord ook voorkomen dat een overtuigende imitatie volstaat.
Schakel meervoudige authenticatie in, te beginnen met je belangrijkste mailbox. Safeonweb raadt 2FA aan, net als verschillende wachtwoorden en een wachtwoordbeheerder. Bij een verdacht bericht adviseert het Belgische platform de link niet te volgen, te controleren via de officiële website of het officiële nummer en het bericht door te sturen naar suspect@safeonweb.be.
Organisaties moeten de context beschermen, niet alleen de accounts
Een bedrijf kan zijn mailsysteem beveiligen en tegelijk het organigram, de leveranciers, verplaatsingen, projecten, handtekeningen en gewoonten publiceren die identiteitsfraude geloofwaardig maken. Het risico verkleinen betekent niet alle transparantie opgeven. Het betekent nagaan wat meerdere publicaties samen laten afleiden.
Teams zouden per functie in kaart moeten brengen welke informatie zichtbaar is, echt gepersonaliseerde scenario's in bewustmakingsoefeningen moeten opnemen en een onafhankelijke controle moeten opleggen voor betalingen, wijzigingen van bankgegevens, data-exports en dringende verzoeken van leidinggevenden. Openbare gidsen moeten tonen wat nodig is, niet dienen als kant-en-klare databank om doelwitten te kiezen.
Ze moeten ook hun eigen gebruik van AI omkaderen. Een lijst van werknemers, een klantendossier of gegevens die tijdens een onderzoek werden verzameld in een dienst voor het grote publiek plakken, kan een nieuw lek veroorzaken. Een defensieve audit blijft een verwerking van gegevens: ze heeft een doel nodig, een afbakening, beperkte toegang, een bewaartermijn en menselijke validatie.
Wat er echt verandert
AI heeft de anonimiteit niet in één dag afgeschaft. Ze heeft het veel makkelijker gemaakt om fragmenten samen te voegen die internetgebruikers, hun naasten, hun werkgevers en hun toestellen al publiceerden. Haar kracht is niet dat ze alles weet, maar dat ze weet waar ze moet kijken, wat ze moet verbinden en hoe ze het resultaat overtuigend kan voorstellen.
Die nuance leidt tot een realistischere verdediging. Het gaat er niet om elke online aanwezigheid op te geven, noch te geloven dat een knop het verleden zal wissen. Het gaat erom onnodige bruggen tussen onze verschillende levens af te breken, verzoeken te controleren in plaats van hun stijl, en elke publicatie te bekijken niet alleen om wat ze vandaag zegt, maar om wat een machine er morgen uit zal kunnen afleiden.
Redactionele informatie
- Redactie
- Jeremy Kraft
- Laatst gecontroleerd
- Methode
- Openbare bronnen, redactionele controle en evenredig advies.


Discussie
Reacties
Nog geen reacties. U kunt de discussie openen met een vraag of uw eigen ervaring.