Recherche · Cyberspionage
US-Cyberwaffen in den Händen des russischen GRU: Was tun?
CORUNA, DarkSword und EternalBlue: Werkzeuge für Nachrichtendienste gelangen zu Gegnern und Cyberkriminellen. So geraten diese Arsenale außer Kontrolle — und so können Sie sich schützen.
 Jeremy Kraft · 16 Min. Lesezeit
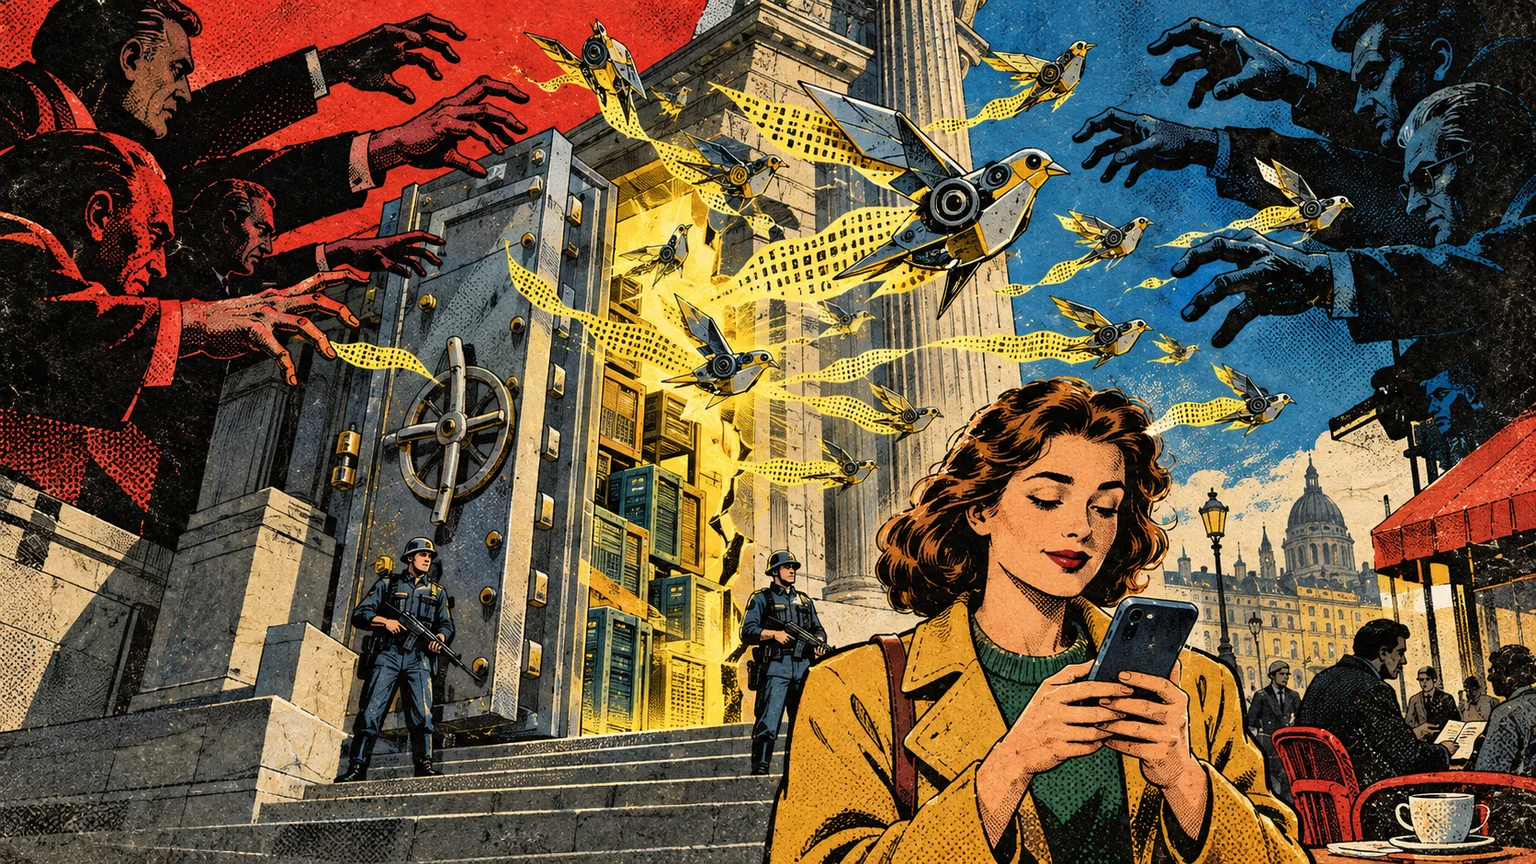
AUFTAKT — DRAMATISIERTE REKONSTRUKTION
Die folgende Szene wird von Schauspielern gespielt. Inspiriert von realen Ereignissen und dokumentierten Sicherheitsverstößen werden die Ereignisse in narrativer Form rekonstruiert, um die Untersuchung einzuleiten.

Die Szene beginnt mitten im Verhör. Es ist 18 Uhr am 17. April 2026.
– Also, Jeremy, Sie arbeiten bei einem Elite-Unternehmen für Cybersicherheit.
— Sie entwickeln Spyware für die Sonderdienste.
– Das stimmt, ja. Wir arbeiten mit der Regierung zusammen.

— Jeremy, hier in der Akte steht, dass ein einzelner Hacker 400 Gigabyte geheime Daten von Ihnen gestohlen hat, einschließlich der neuesten Exploits.
— Wie hat er es geschafft, Ihre Verteidigung zu überwinden?
— Aber bitte, es war ein beispielloser und äußerst komplexer Brute-Force-Angriff.
— Im Bericht heißt es, dass sie lediglich das Administratorkennwort eingegeben haben und Ihr Kennwort das Wort „password“ war.

— Nein, nein, nicht einfach nur „password“.
— Das Passwort begann mit einem großen P und anstelle des Buchstabens O gab es auch eine Null: ein Sonderzeichen, Großbuchstaben, Zahlen, vollständige Einhaltung der Sicherheitsstandards des Unternehmens.
— Ich habe alles nach den Regeln gemacht.
— Wir haben alles vorschriftsmäßig gemacht, wir haben alles richtig gemacht.

ENDE DER REKONSTRUKTION — JETZT ZU DEN FAKTEN
Die gespielte Szene endet hier. Wir kehren nun zu den dokumentierten Fakten, den beteiligten Werkzeugen und ihrer tatsächlichen Verbreitung zurück.

Hallo, ich bin es wieder, Jeremy, Präsident des Belgischen Instituts für Bürger-Cybersicherheit. Und wie viele wissen, bin ich mitten im Herzen Mutter Russlands, in der Stadt Moskau, geboren und aufgewachsen. Dieses Thema ist für mich noch schmerzhafter!
Ich habe Neuigkeiten für Sie, die jenseits aller Vorstellungskraft liegen.
Vom amerikanischen militärisch-industriellen Komplex entwickelte Cyberwaffen sind weder mehr noch weniger in die Hände russischer Geheimdienste und chinesischer Hacker gelangt.
Sie können jetzt ein Apple-Gerät betreten, als ob Sie Ihr Zuhause betreten würden, sofern der Besitzer noch keine Zeit hatte, es zu aktualisieren.
Ich spreche von Coruna.
Dabei handelt es sich um eine Reihe fortschrittlicher Exploits für iOS, die es Ihnen ermöglichen, sich in ein Gerät einzuschleichen und alle Schutzmechanismen zu umgehen.
Und um infiziert zu werden, hat der Benutzer praktisch nichts zu tun.
Er muss keine verdächtigen Programme herunterladen oder irgendwo seinen Benutzernamen und sein Passwort eingeben.
Sie müssen lediglich eine von Hackern kontrollierte Website aufrufen und die Daten von Ihrem Gerät werden direkt an deren Server gesendet.
Das Überraschendste ist, dass dies nicht einmal das einzige Tool dieser Art ist, das zunächst für einen Staat entwickelt wurde, bevor es in die Hände gewöhnlicher Cyberkrimineller fiel.
So etwas kommt regelmäßig vor. Genau darüber möchte ich heute sprechen.
Von Coruna selbst und was sie tun kann; andere ähnliche Tools wie DarkSword; und ganz allgemein, wie Programme, die zur Verfolgung internationaler Terroristen entwickelt wurden, in die Hände von Cyberdieben geraten.
Und wenn wir schon dabei sind: Können wir, die einfachen Leute, uns irgendwie schützen?
Nun, versuchen wir es zu verstehen.
Aber wovon sprechen Sie in Coruna?

Es umfasst ein ganzes Arsenal an Exploits für Apple-Geräte, von iOS 13, veröffentlicht im Jahr 2019, bis iOS 17.2.1, veröffentlicht im Dezember 2023.
Es ist nicht in der Lage, ein brandneues und aktualisiertes Gerät rechtzeitig zu hacken. Die von Google-Forschern erfasste Version ist dazu jedenfalls nicht in der Lage.
Es ist durchaus möglich, dass gerade irgendwo im Netz ein Coruna 2.0 kursiert und bereits gelernt hat, wie man das macht.
Aber das Jahr 2023 ist erst vor Kurzem und viele Menschen verwenden immer noch ältere Versionen von iOS und möchten nicht aktualisieren.
Wie Coruna funktioniert, ist wie folgt.
Sie gelangen auf eine manipulierte Website oder einen manipulierten Dienst, der sich als alles Mögliche ausgeben kann: ein Nachrichtenportal, ein Online-Shop, ein kleiner Gaming-Blog und so weiter.
Und wenn Sie ein Apple-Gerät besitzen, gelangt mit der Seite bösartiger JavaScript-Code.
Es ermittelt, welches Gerät Sie verwenden und welche iOS-Version darauf installiert ist.
Anschließend wählt es eine vorgefertigte Exploit-Kette aus, die genau zu Ihrem Fall passt.
Coruna durchläuft alle Sicherheitsebenen.
Es entkommt der Safari-Sandbox, verlässt die isolierte Umgebung, in der der Browser selbst arbeitet, erhält dann Zugriffsrechte auf Kernel-Ebene und injiziert sich in einen der Systemprozesse.

Von diesem Moment an erlangt der Angreifer die volle Kontrolle über das Gerät und kann alles herausholen, was nicht am Boden verankert ist.
Nachrichten, Anrufe, Kontakte, Notizen, Fotos, Videos, iCloud-Daten, Browserverlauf, Passwörter und Schlüsselringe, WLAN-Passwörter, Geolokalisierungsdaten und so weiter.
Ich könnte diese Liste ewig fortsetzen.

In der Praxis interessieren sich Angreifer jedoch meist für Daten aus Kryptowährungs-Wallets. Dafür lädt Coruna separate Exploits.
Der gesamte Vorgang, vom Öffnen der Website bis zur Exfiltration Ihrer Daten, ist für den Benutzer absolut unsichtbar und dauert nur wenige Minuten oder sogar Sekunden.
Alles, was ich Ihnen gerade erzählt habe, wurde dank eines im März dieses Jahres veröffentlichten Berichts von Google-Forschern öffentlich.
Sie entdeckten mehrere hundert Exemplare dieses Werkzeugs.
Und dank der Nachlässigkeit der Hacker gelang es ihnen auch, an eine Debug-Version zu gelangen.
Jemand hatte es anstelle der endgültigen Version verwendet.
Die Debug-Version behielt die internen Namen bei: die des Coruna-Frameworks selbst, aber auch die bestimmter Exploits.
Interessanterweise wurden einige nach Vögeln benannt, zum Beispiel Sperling oder Kasuar.
Merken Sie sich dieses Detail, wir werden es wieder brauchen.
Einige der Exploits beruhten auf bekannten Schwachstellen, die bereits behoben wurden.
Es gab aber auch Zero-Day-Schwachstellen, von deren Existenz vorher niemand wusste.
Diese Reihe von Exploits wurde offenbar im Auftrag des US-Militärs erstellt.
Zwei ehemalige Mitarbeiter eines Verteidigungsunternehmens bestätigten gegenüber TechCrunch-Reportern, dass Coruna der interne Name für eine der von ihrer australischen Abteilung, Trenchant, entwickelten Komponenten sei.
Trenchant ist auf Hacking-Tools spezialisiert und verkauft diese an die Regierung der Vereinigten Staaten sowie an ihre engsten Verbündeten in der Five Eyes-Allianz: Australien, Kanada, Neuseeland und das Vereinigte Königreich.
In diesem Zusammenhang werden die Vogelnamen der Exploits interessant.
Der Sicherheitsforscher Costin Raiu sagt, dass die Benennung von Werkzeugen nach Vögeln die charakteristische Handschrift von Trenchant sei.
Alte Gewohnheiten sind hartnäckig.

Ein weiteres interessantes Detail: Coruna ist nicht die erste Version dieses Tools.
Es hat eine Vorgeschichte.
Im Jahr 2023 entdeckte das Kaspersky-Labor, dass Dutzende iPhones der eigenen Mitarbeiter mit fortschrittlicher Spyware infiziert waren.
Dieser Angriff und die bei der Operation verwendete Software erhielten den Namen Operation Triangulation, während der FSB erklärte, dass die amerikanische NSA hinter der Operation steckte.

Mindestens zwei Exploits aus dem Coruna-Werkzeugsatz wurden auch bei Operation Triangulation eingesetzt.
Das geht aus dem Google-Bericht hervor.
Und Ende März analysierte das Kaspersky-Labor den Code von Coruna und kam zu dem Schluss, dass es sich bei dem gesamten Framework um eine modernere, überarbeitete Version von Triangulation handelte.
Die Verbindung zu den Five Eyes wird daher von mehreren konkurrierenden Quellen gleichzeitig bestätigt: sowohl auf russischer als auch auf amerikanischer Seite.
Die Ironie besteht darin, dass die von Google abgerufenen Coruna-Proben weder von den Amerikanern noch von den Australiern verwendet wurden, sondern von Hackern mit Verbindungen zum russischen Geheimdienst, die Ziele in der Ukraine angriffen.
Ein weiterer aktiver Nutzer von Coruna war eine chinesische Hackergruppe, die sich auf Wirtschaftskriminalität spezialisiert hat.
Mit anderen Worten: Hacking-Tools, die für die NSA und das US-Militär entwickelt wurden, gelangten in die Hände ihrer wichtigsten geopolitischen Gegner: Russland und China.
Es ist genug, um dich verrückt zu machen.
Wie das genau geschah, ist eine eigenständige Geschichte, die eines Spionageromans würdig ist.
In Wirklichkeit handelt es sich tatsächlich um eine Spionagegeschichte.
Der Ursprung des Lecks war Peter Williams, ein ehemaliger australischer Geheimdienstmitarbeiter, der in die Privatwirtschaft wechselte, genauer gesagt bei Trenchant.
Nach einer Weile wurde er Generaldirektor.
Im Jahr 2022 entschied Williams, dass sein Firmengehalt nicht ausreichte, um ein gutes Leben zu führen, und kontaktierte Operation Zero, einen russischen Zero-Day-Schwachstellen-Broker, der Nicht-NATO-Kunden beliefert, darunter die russische Regierung.
In den nächsten drei Jahren pflegten sie eine für beide Seiten vorteilhafte Zusammenarbeit.
Williams holte aus Trenchants Büros Hacking-Tools, die für westliche Geheimdienste entwickelt wurden, und Operation Zero zahlte ihm im Austausch für diese Proben große Summen in Kryptowährungen.

Insgesamt hatte dieser große Intrigant Zeit, Exploits im Wert von 1,3 Millionen US-Dollar zu verkaufen.
Aufgrund seiner kommerziellen Aktivitäten verurteilte ihn ein US-Gericht im Februar dieses Jahres zu sieben Jahren Gefängnis.
Und der Gründer der Operation Zero, Sergej Selenjuk, wurde von den USA mit Sanktionen belegt.
Aber Sanktionen werden das Wetter nicht ändern.
Wir geben das Hackfleisch nicht zurück in den Fleischwolf.
Fortschrittliche Cyberwaffen, die für westliche Spezialdienste entwickelt wurden, befinden sich nun in den Händen des FSB und chinesischer Cyberkrimineller.
Und sie nutzen es gerne.
Meine Freunde, während Sie sich diese Folge ansehen, wird die Situation in Russland immer schlimmer.
Die Repression verschärft sich, wird immer massiver und unvorhersehbarer.
Wir erleben Verfolgung, aufsehenerregende Kriminalfälle, Folter.
Rentner, Frauen und sogar Minderjährige und Kinder werden zu unverhältnismäßigen Strafen verurteilt und unter unmenschlichen Bedingungen inhaftiert.
Jeder Protestversuch und die Äußerung der eigenen Meinung werden strafrechtlich verfolgt.
Wir, das Menschenrechtsprojekt „First Department“, kämpfen seit 2021 täglich für jeden Menschen, der vom Staat verfolgt wird.
Wir verteidigen sie vor Gericht, unterstützen die Inhaftierten, stellen ihnen den Kontakt zur Außenwelt her, helfen den Familien politischer Gefangener und holen die Menschen bei Gelegenheit einfach aus dem Land.

Wir tun alles, was in unserer Macht steht.
Und auch Sie können helfen.
Sie persönlich.
Und Ihre Hilfe wird wirklich benötigt.
Tausende Menschen brauchen unsere Unterstützung.
Sie brauchen Anwälte, grundlegende Medikamente und Grundbedürfnisse.
Helfen Sie denen, die im Unglück sind.
Helfen Sie politischen Gefangenen, rechtliche und humanitäre Unterstützung zu erhalten und ihr Leben und ihre Menschenwürde zu bewahren, wo der Staat zum Henker geworden ist.
Folgen Sie dem Link in der Beschreibung.
Schon eine kleine Menge kann jemandem das Leben retten.
Wie ich Ihnen bereits zu Beginn des Videos sagte, ist das Coruna-Leak bei weitem nicht der einzige Fall, in dem die Geheimdienste Cyberwaffen herstellen, die dann in die Hände von Gott weiß wem fallen.
Darüber hinaus ist dies nicht einmal der einzige Fall in diesem Jahr.
Buchstäblich zwei Wochen nach dem Coruna-Bericht entdeckten dieselben Google-Forscher ein weiteres ähnliches Exploit-Kit, das sie DarkSword nannten.
Und das funktionierte nicht mehr auf alten iOS-Versionen, sondern auf relativ neuen Versionen, die im Herbst 2025 noch aktuell waren.
Und noch mehr Menschen nutzen sie heute noch.
Seine Funktionalitäten sind ähnlich.
Die Angriffe beginnen auf einer Website der Hacker. Als nächstes verlässt DarkSword die Sandbox und erhält Zugriffsrechte. Anschließend saugt DarkSword Gespräche aus allen Messengern, das Kontaktbuch, Fotos, Notizen, Daten aus Kryptowährungs-Wallets usw. auf.
Wir wissen nicht genau, wer dieses Wunder geschaffen hat.
Dies ist wahrscheinlich die Arbeit eines kommerziellen Hacking-Tool-Anbieters, der mit vielen Kunden zusammenarbeitet.
Doch dieses Mal ist die Cyberwaffe nicht nur an russische Hacker gelangt, auch wenn diese sie auch aktiv nutzen.
Nein. DarkSword ist gemeinfrei geworden.
Es wurde buchstäblich auf GitHub gestellt.
Das bedeutet, dass jeder es nutzen kann.

Und wenn ich „jeder“ sage, meine ich nicht irgendeine kriminelle Hackergruppe.
DarkSword kann von jedem Spezialisten verwendet werden, der weiß, wie man einen eigenen Server einrichtet und darauf eine Site hostet.
Und wenn ein Sprachmodell bereit ist zu helfen, kann DarkSword sogar von einer Person verwendet werden, die über keinerlei technische Fähigkeiten verfügt.
Nach Angaben des Apple-Unternehmens selbst lief zum Zeitpunkt des DarkSword-Leaks jedes vierte iPhone mit der iOS-Version 18 und könnte daher für dieses Kit anfällig sein.
Wir befinden uns in einer Situation, in der buchstäblich jeder Cyberkriminelle praktisch ohne Aufwand Hunderte Millionen relativ neuer Apple-Geräte hacken kann.
Bisher verfügten nur staatliche Akteure mit beträchtlichen Ressourcen über eine solche Kapazität.
Das alles erinnert stark an die Geschichte des EternalBlue-Exploits, der 2016 durchgesickert ist.
Ursprünglich wurde es von der amerikanischen NSA entwickelt, doch der Hackergruppe Shadow Brokers gelang es, es zusammen mit anderen Tools der Sicherheitsdienste zu stehlen und zu versprechen, das Ganze für eine Million Bitcoins zu verkaufen.
Das waren damals rund eine halbe Milliarde Dollar.
Anscheinend ist kein Käufer erschienen. Also veröffentlichte Shadow Brokers im folgenden Jahr einfach alles, was es im Internet fand, einschließlich EternalBlue.
Hacker aus Nordkorea beschlagnahmten es sofort und entwickelten darauf basierend die berüchtigte Ransomware WannaCry, die weltweit 300.000 Computer infizierte.
Allein der durch diese Kampagne verursachte Schaden belief sich auf vier Milliarden Dollar.
Das Lustige ist, dass einen Monat später derselbe Exploit bereits von russischen Hackern genutzt wurde, die NotPetya erstellten und ukrainische Regierungsinstitutionen, staatliche Unternehmen und Banken angriffen.

Alles nur, weil die NSA unsere Videos offensichtlich nicht ansieht und nicht weiß, wie sie ihre Daten schützen kann.
Wenn sie unsere Cybersicherheits-Playlist abonniert hätten, wäre es kein Problem gewesen.
Ehrlich gesagt, echten Kindern muss man ihnen alles beibringen.
Wenn wir etwas weiter zurückgehen, können wir uns an den Angriff auf das italienische Unternehmen Hacking Team erinnern.
Es handelte sich um einen Spyware-Hersteller, der es völlig legal an Diktatoren und korrupte Beamte lieferte, die das Arsenal dann an verschiedene organisierte Kriminalitätsgruppen, darunter mexikanische Drogenkartelle, verkauften.
Im Juni 2015 drang ein Hacker namens Phineas Fisher in ihr Netzwerk ein und stahl 400 Gigabyte an Daten, darunter mehrere Zero-Day-Exploits und ihr Flaggschiff-Hacking-Produkt: Remote Control System.
Anschließend hackte er den Twitter-Account des Unternehmens und postete dort direkt einen Link zu den gestohlenen Quellcodes.
Ich zitiere:
„Da wir nichts zu verbergen haben, veröffentlichen wir unsere gesamte Korrespondenz, Dateien und Quellcode.“
Hacking Team könnte durch einen Fehler im von ihm verwendeten SonicWall VPN gehackt worden sein.
Die Schwachstelle war so einfach auszunutzen, dass der Forscher Darren Martyn, der sie beschrieb, SonicWall-Benutzern riet, sie auszustecken, sie mit Kerosin zu übergießen und anzuzünden, denn nur so kann man sich vor etwas schützen, das mit solch einem Maß an Nachlässigkeit entwickelt wurde.

Allerdings erwiesen sich auch die Mitarbeiter des Hacking-Teams als Ritter mit zweistelligem IQ.
Viele von ihnen verwendeten sehr einfache Passwörter, die mit Wörterbüchern leicht zu knacken waren.
Und einer von ihnen verwendete tatsächlich das Wort Password als Passwort, bei dem der Buchstabe O durch eine Null ersetzt worden war.
Was geschah nach dem Leck?
Du hast richtig geraten.
Die Hacking-Tools wurden sofort von der Gruppe Fancy Bear übernommen, die für die Hauptdirektion des Generalstabs, auch bekannt als GRU, arbeitet.
Alle Wege führen nach Rom und sämtliche Schadsoftware landet in den Händen berühmter russischer Hacker.
Tatsächlich gibt es noch viele solcher Geschichten und jede davon könnte Gegenstand eines eigenen Videos sein.
Die Situation ist immer noch dieselbe.
Ein Staat oder einer seiner Auftragnehmer stellt eine Cyberwaffe her und behauptet, dass diese nur im Rahmen des Gesetzes und nur gegen Terroristen eingesetzt wird.
Teilweise halten sie ihr Versprechen sogar oder geben es zumindest sehr überzeugend vor.
Doch dann gerät die Cyberwaffe in die Hände derselben Terroristen, Geheimdienste anderer Staaten oder einfacher Netzwerkdiebe.
Weil ein Genie beschlossen hat, das Wort „password“ als Passwort zu verwenden.
Aber wir sind diejenigen, die das aufräumen müssen, nicht sie.
Lassen Sie uns also schnell die Möglichkeiten durchgehen, wie wir uns schützen können.
Das Erste und Wichtigste.
Auf allen Geräten sollten regelmäßig Updates installiert werden, insbesondere Betriebssystem-Updates.
Die Entwicklung eines Exploits nimmt viel Zeit in Anspruch. Deshalb funktionieren sie oft genau auf älteren Versionen von Betriebssystemen, wie im Fall von Coruna.
Je älter die Version, desto wahrscheinlicher ist es, dass jemand eine ungepatchte Schwachstelle gefunden und einen Weg gefunden hat, diese auszunutzen.
Wenn Sie öffentliche Aktivitäten in nicht freien Ländern durchführen, ein großes Unternehmen leiten oder besitzen, große Mengen an Kryptowährungen speichern oder auf andere Weise für Sicherheitsdienste und große organisierte Cyberkriminalitätsgruppen von Interesse sind, ist es eine gute Idee, den Sperrmodus auf Apple-Geräten zu aktivieren.
Dies ist ein sicherer Modus.
Es schränkt die Funktionalität des Geräts erheblich ein, verringert jedoch die Angriffsfläche radikal.
Darüber hinaus ist eine ähnliche Funktion kürzlich auf Android-Geräten erschienen.
Beispielsweise ignoriert Coruna Telefone, die in den Sperrmodus versetzt wurden, einfach, da es nichts dagegen unternehmen kann.
Und es wäre auch nicht schlecht, die Fehler der Hacking-Team-Leute nicht zu wiederholen und endlich normale Passwörter zu verwenden, die nicht in einer Millisekunde zu knacken sind.

Sie müssen daher für jeden Dienst ein langes und eindeutiges Passwort wählen und es dann in einem zuverlässigen Passwort-Manager speichern, damit es weder wiederverwendet noch gestohlen wird.
Damit verabschiede ich mich.
Redaktionelle Angaben
- Verfasst von
- Jeremy Kraft
- Zuletzt geprüft
- Methode
- Öffentliche Quellen, redaktionelle Prüfung und verhältnismäßige Empfehlungen.



Diskussion
Kommentare
Noch kein Kommentar. Eröffnen Sie die Diskussion gern mit einer Frage oder Ihrem eigenen Erfahrungsbericht.